Покупців не побільшало, а сайт гальмує. Одне із сучасних джерел такого навантаження — ШІ-боти: програми, які масово зчитують сторінки для навчання моделей, пошуку й підготовки відповідей ШІ. Магазин витрачає ресурси на цей збір, поки справжні покупці чекають.
Ми розбирали такі хвилі на магазинах платформи SOLPARTS, і картина в них повторюється: у пікові дні програми забирають майже всю роботу сервера, а повільні сторінки й помилки бачать покупці.
Що показують журнали магазинів
| Що бачимо | Що це означає для магазину |
|---|---|
| Люди — меншість. У пікові дні живі відвідувачі дають кілька відсотків запитів, а під час атаки на ботів іде до 95 % роботи сервера. | Обсяг трафіку більше не показує інтересу покупців: мільйон запитів на добу ще не означає популярності. |
| Хто приходить. Краулери ШІ-сервісів (GPTBot, ClaudeBot, бот Meta), SEO-платформи на кшталт Ahrefs і ферми збирачів, які видають себе за звичайний браузер. | Частина з них відкрито називає себе, частина маскується під покупця, тому одного списку «поганих ботів» недостатньо. |
| Сотні тисяч адрес. Ферма розподіляє запити так, що з кожної адреси приходить небагато. | Заблокувати «того самого бота» не вийде: кожна адреса окремо поводиться майже як відвідувач. |
| Удар по фільтрах. Боти перебирають сотні тисяч комбінацій фільтрів за добу. | Падають найдорожчі сторінки, а з ними — підбір товару для покупців. |
| Різна поведінка. Одні боти не виконують навіть простих скриптів, інші запускають справжній браузер. | Перших зупиняє перша ж перевірка, других стримує лише обмеження обсягу. |
Навіщо ШІ ваш каталог
Описи товарів, характеристики, ціни й наявність — готовий матеріал для ШІ-сервісів. Одні збирачі навчають на ньому моделі, інші шукають відповідь на питання користувача просто зараз. Людина отримує відповідь у чаті й може так і не перейти в магазин, хоча сайт магазину свою роботу вже виконав.
За даними Cloudflare за червень 2026 року, серед роботів, мету яких компанія змогла визначити, понад половина звернень (52 %) припадала на навчання ШІ. Це дані великої мережі, а не частка відвідувань кожного магазину, але напрям зрозумілий.
З цим стикаються не лише магазини. GNOME, FFmpeg, sourcehut і архів розсилки ядра Linux поставили перед своїми сайтами окремий фільтр від ботів. За оглядом LWN, багато ШІ-збирачів ігнорують правила для роботів у robots.txt, видають себе за звичайний браузер і приходять з величезної кількості адрес. Заборони в robots.txt для них недостатньо.
Найдорожче сайту обходяться фільтри. Картку товару він показує швидко, а щоб зібрати добірку за брендом, розміром, наявністю й ціною, мусить переглянути весь каталог. Людина додає фільтри по одному й зупиняється, щойно знайшла потрібне. Бот перебирає тисячі комбінацій, яких жоден покупець ніколи не вибере.
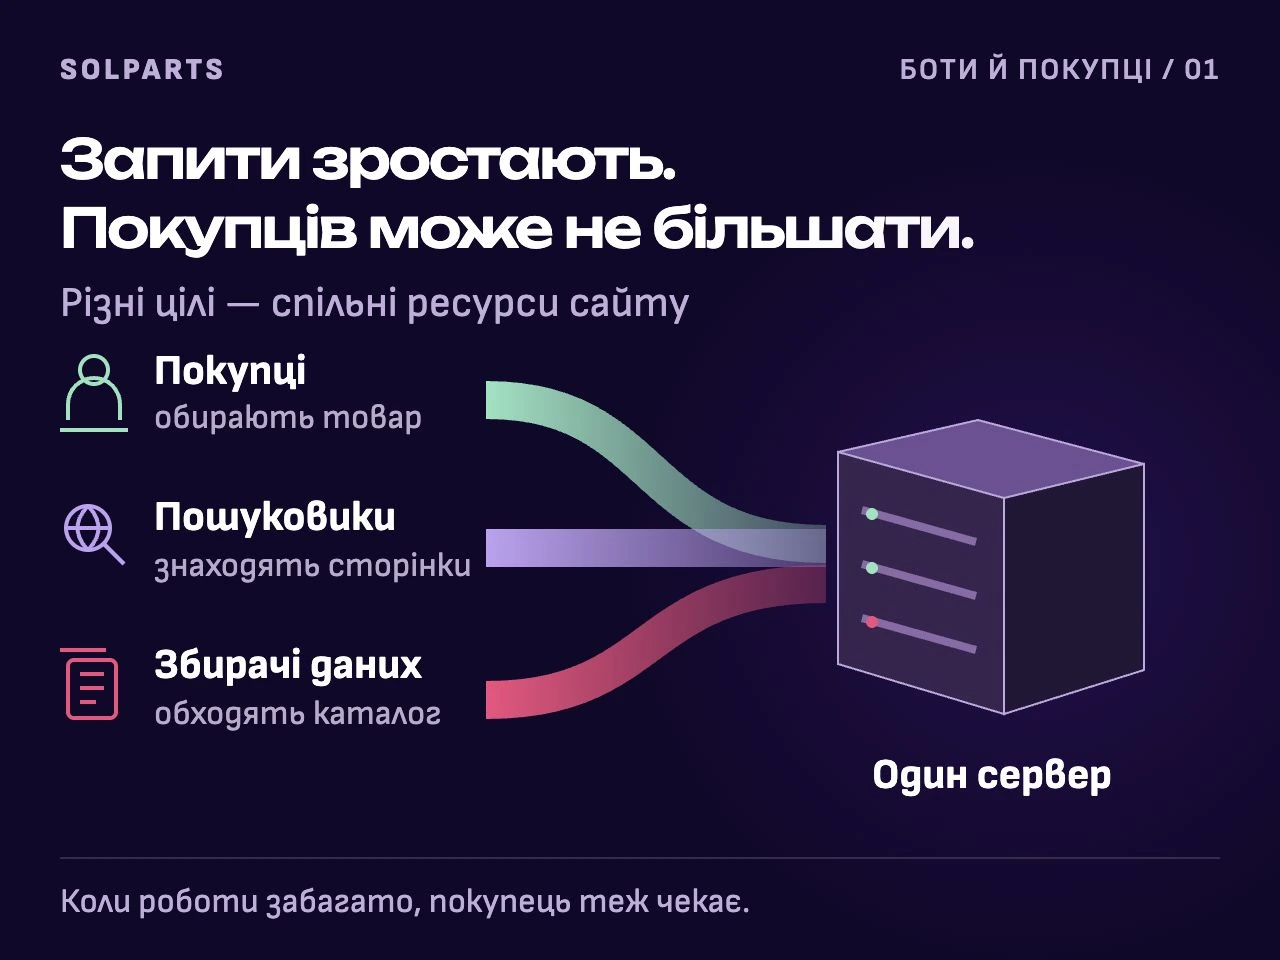
Більше ботів означає більше роботи для сайту, але не більше покупців.
Водночас частина роботів магазину потрібна. Google і Bing приводять покупців, платіжні системи повідомляють про оплату, Odoo та інші ERP-системи обмінюються із сайтом замовленнями. Тому захист має стримати надмірний збір і пропустити корисне.
Потужніший сервер лікує симптом
Найшвидша реакція — дати сайту більше ресурсів, і помилки справді зникають. Для першого кроку це правильне рішення, але сайт після нього просто витримує більше чужої роботи, і магазин далі за неї платить.
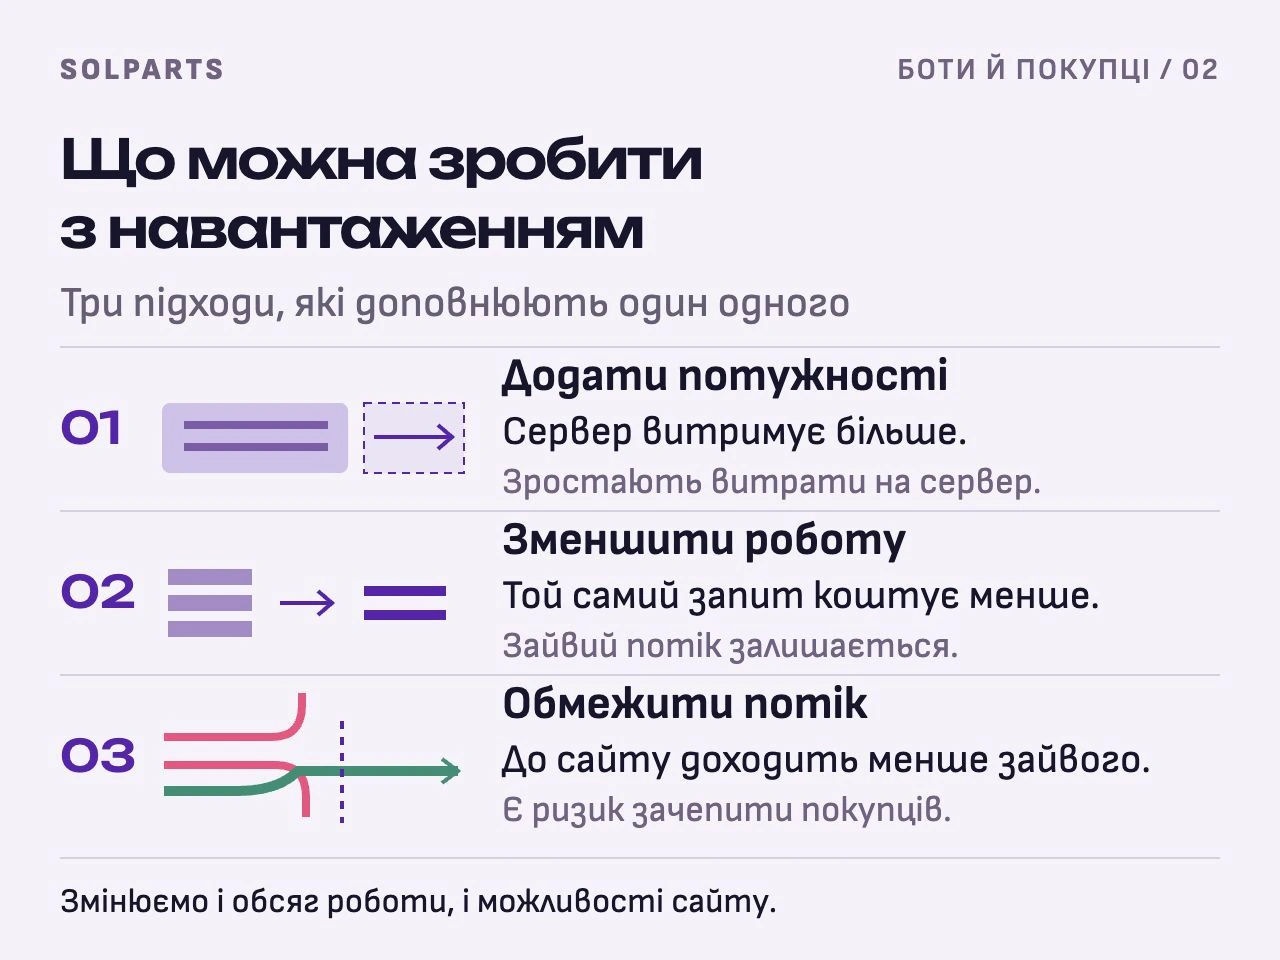
Потужніший сервер дає запас. Оптимізація прискорює кожну сторінку, але ботів від неї не меншає. Обмеження стримують сам потік, проте можуть зачепити людей. Ці підходи поєднують, і найделікатніше з них — саме обмеження.
Як відрізнити бота від покупця
Ботів розпізнають за трьома групами ознак, і довіряють їм по-різному.
Класична атака видає себе вектором. Сканер шукає вразливості: вхід в адмінку WordPress на сайті, де WordPress ніколи не було, файли налаштувань, шматки команд до бази даних в адресі сторінки. Покупець такого не запитує, тому запит відсікають одразу, а адресу блокують. Шаблони атак при цьому мають бути точними: пошук «castrol select 10w40» містить слово, з якого починаються атаки на бази даних, а за однією адресою мобільного оператора можуть сидіти сотні покупців.
ШІ-бот поводиться як «телепорт». Людина приходить до глибокої сторінки кроками: каталог, категорія, один фільтр, другий. Бот з'являється одразу на сторінці з дев'ятьма фільтрами або перебирає адреси товарів за номерами зі старої карти сайту — сотні тисяч адрес по кілька разів на добу. Кожен окремий запит виглядає звичайно, видає бота маршрут.
Середовище не сходиться. Застаріла або неіснуюча версія браузера, одна й та сама версія на тисячах адрес, «домашній комп'ютер» із параметрами, яких у домашніх комп'ютерів не буває, браузер без екрана й відеокарти. Частина таких ознак трапляється і в людей: розширення приватності підмінюють дані про пристрій, а звичайний Chrome із вимкненим відеоприскоренням схожий на бота. На наших замірах слабкі ознаки зачіпали від 6 до 10 % живих покупців. Тому за ними лише просять пройти перевірку, а блокують тільки за тими, яких у людей не буває зовсім.
Чим стримують ботів
| Спосіб | Що відбувається | Чим ризикує покупець |
|---|---|---|
| Обмежити частоту | Сайт не відповідає тому, хто відкриває сторінки надто швидко. | Колеги з одного офісу виходять в інтернет з однієї адреси й можуть разом упертися в обмеження. |
| Сповільнити підозрілих | Підозрілому збирачу сайт відповідає навмисно повільно, і він встигає менше. | Сповільнення не має діставатися покупцям. |
| Перевірити браузер | Перед входом браузер автоматично проходить коротку перевірку. | Бот теж може її пройти, просто дорожче. На старому телефоні перевірка триває довше. |
| Захистити найважчі сторінки | Складні пошуки й глибокі добірки фільтрів отримують окремі правила. | Звичайний підбір товару має працювати як раніше. |
| Відсіяти ще до сайту | Зовнішній сервіс захисту, через який проходить трафік сайту, зупиняє частину потоку раніше, ніж той дійде до магазину. | Помилкові блокування видно не одразу. |
Блокування за країною в таблиці немає навмисно. Покупець може бути у відрядженні або користуватися VPN, тож закордонна адреса — привід придивитися, а не доказ.
Коли захист б'є по своїх
Найдорожчі помилки захисту непомітні з боку власника. Постійні покупці не можуть оформити замовлення: сайт просить обрати місто, а список міст порожній, хоча сама сторінка відкривається нормально. Причина в тому, що ці покупці виходять в інтернет через корпоративну мережу із закордонною адресою, і зовнішній захист не пропускає до них список міст, вважаючи звернення підозрілими.
Досить поправити правила, і покупці знову замовляють, але спершу цю проблему треба помітити. Тому після кожної зміни захисту треба пройти весь шлях до замовлення: каталог, фільтри, кошик, доставку й оплату. Те, що головна сторінка відкривається, ще нічого не гарантує.
Заважати може й сама перевірка. Під час затяжної атаки її логічно робити суворішою, але на слабких телефонах сторінка тоді починає зависати. Суворість доводиться знижувати, хоча ботам від цього стає легше. До того ж складна задача бота майже не лякає: відкритий проєкт pow-buster розв'язує такі перевірки в понад сто разів швидше за браузер. Тому стримувати ботів треба обсягом, а не складністю однієї перевірки.
Як працює «Мушля»
Мушля розкрита, поки вода спокійна, і стуляється, коли накочує хвиля. Захист «Мушля», який ми розвиваємо в SOLPARTS на розборах реальних атак, працює так само: у звичайний день магазин відкритий без жодних перевірок, а захист вмикається лише тоді, коли сайту справді важко. Імпорт прайсів чи інша планова робота теж навантажує сервер, але «Мушля» відрізняє її від навали відвідувачів і не реагує.
«Мушля» працює на сервері самого магазину, без стороннього сервісу, через який треба пропускати весь трафік. Відвідувача вона перевіряє ще до того, як сайт почне будувати сторінку, тож відсіяний бот майже нічого не коштує серверу.
Спершу — лише підозрілі. Коли навантаження починає рости, перевірку проходять ті, хто заходить з-за кордону або вперше. Постійний покупець з України, який уже ходив сайтом, нічого не помічає. Ботів серед «новачків» переважна більшість, і заміри під час масового збору це підтверджують: за добу на 1 364 переходи нових покупців припало понад мільйон переходів бота.
Далі — всі. Якщо навантаження росте й надалі, перевірку проходять усі відвідувачі. Це потрібно, коли боти заходять з українських адрес і перший крок їх не зупиняє.
Коли хвиля спадає, «Мушля» відкривається поступово: спершу звільняє постійних покупців, потім знімає перевірку зовсім. Так боти не повертаються одразу після зняття захисту.
Що бачить покупець
Замість сторінки на мить з'являється екран «Перевірка браузера» з поясненням, що сайт зараз отримує забагато запитів. Обирати картинки чи вводити символи не треба: на комп'ютері перевірка займає частки секунди, на слабкому смартфоні — близько секунди. Далі відкривається потрібна сторінка.
Людина, яка переглядає каталог, проходить перевірку зрідка, а боту, якому треба мільйон сторінок, доводиться проходити її знову й знову. За нашими замірами під час атак таке обмеження зрізає близько чверті навантаження від ботів, а живих покупців зачіпає в кількох випадках зі ста, і то однією додатковою перевіркою. Так само з фільтрами: покупець, який додає їх по одному, перевірки не бачить, а бот, що одразу просить складну добірку, її отримує.
Що «Мушля» не зачіпає
Оплату й повідомлення платіжних систем, обмін з Odoo та іншими ERP-системами, адмінку, щоб менеджери могли працювати під час атаки. Пошукові роботи Google і Bing теж проходять без перевірки, тож позиції в пошуку не страждають. Справжнього Google від бота, який лише назвався Google, «Мушля» відрізняє.
Де «Мушля» не допоможе
Перевірка потребує JavaScript і cookies, тож браузер, у якому їх вимкнено, її не пройде. Проти раптового сплеску в десятки тисяч запитів за хвилину захисту всередині сайту теж замало: коли сервер уже захлинається, черга до перевірки просто не доходить. Такі сплески зупиняють раніше — правилами самого сервера або зовнішнім фільтром перед ним.
Як зрозуміти, що захист спрацював
Дивитися треба з двох боків одночасно: сайт став швидшим, і покупці оформлюють замовлення. Менше відвідувань саме по собі нічого не доводить, бо так само падає трафік, коли заблоковано людей. Якщо покупець скаржиться, що застряг на перевірці, повідомте в техпідтримку час і сторінку: так ми знайдемо його візит і причину.
Мірило доброго захисту — покупець, який під час атаки дійшов до оплати. Налаштування й супровід «Мушлі» входять у роботу команди SOLPARTS з керованими серверами.
Джерела
- Cloudflare: Content Independence Day, one year on — частка звернень роботів за метою, червень 2026 року.
- LWN: Anubis sends AI scraperbots to a well-deserved fate — чому відкриті проєкти ставлять фільтр від ШІ-збирачів, липень 2025 року.
- pow-buster — програма, що розв'язує перевірки-задачі швидше за браузер.